Domain schlüsseldienst-duisburg.de kaufen?
Wir ziehen mit dem Projekt
schlüsseldienst-duisburg.de um.
Sind Sie am Kauf der Domain
schlüsseldienst-duisburg.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain schlüsseldienst-duisburg.de kaufen?
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **
Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **

Ähnliche Suchbegriffe für Phishing
Top-Angebote
Produkte zum Begriff Phishing:
-
SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz (03-SSC-1925)SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz38,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
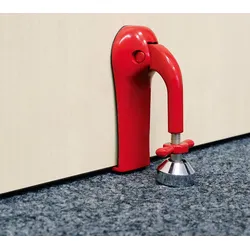
Einbruchschutz »Türblocker«Sichern Sie Ihre Türen mit dem Türblocker! Der Türblocker ist ein einzigartiges Sicherheits-Tool und darf in keinem Haushalt fehlen. Er bewahrt Sie vor unerwünschten Eindringlingen und bietet Ihnen einen einfachen und effizienten Weg, Ihre Privatsphäre zu schützen. Tragbar dank seiner kompakten und leichten Bauweise, aber dennoch extrem effektiv, kann der Türblocker problemlos mitgenommen und unkompliziert auch zum Beispiel für Hotelzimmertüren verwendet werden. Einmal richtig auf der Innenseite der Tür positioniert, ist ein Eindringen von außen nicht mehr möglich. Das Drücken gegen die Tür presst den Fuß des Türblockers nach unten und hebelt die Tür nach oben. Durch die Spannkraft, die der Türblocker dadurch zwischen der Unterkante der Tür und dem Boden verursacht, ist es unmöglich, die Tür zu öffnen. Die kleine Platte des Türblockers wird unter die Tür geschoben. Sie ist ca. 4 Millimeter stark, hat eine Breite von 3,7 Zentimetern und eine Tiefe von 3,2 Zentimetern. Maße : 120 × 85 × 40 mm Gewicht : ca. 315 g19,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Berns, Thomas: DuisburgDuisburg , Thomas Berns hat Duisburg bereist. Sechs Monate lang war der Fotograf unterwegs, ist Hunderte von Kilometern gefahren, in alle Himmelsrichtungen und in alle Stadtteile. Er ist auf das höchste Haus der Stadt geklettert, an Flüssen und Seen entlanggelaufen und durch Wälder gestreift. Er war da, wo Menschen wohnen, arbeiten und feiern, wo es laut und voll ist und auch dort, wo es ganz still und so wunderschön ist, dass man es kaum glauben kann. Frühmorgens hat er den Sonnenaufgang im Landschaftspark fotografiert, mittags das pralle Leben in der City und abends den futuristisch beleuchteten Innehafen. Er hat Tiere abgelichtet, die man hier nie vermuten würde. Und er hat vor allem Menschen getroffen, die die Stadt auf vielfältige Weise prägen und ihr ein unverwechselbares Gesicht geben. Thomas Berns hat sowohl Bekanntes fotografisch neu interpretiert als auch viel, selbst für ihn als gebürtigen Duisburger, Unbekanntes entdeckt und in Bildern festgehalten. Entstanden ist ein Bildband, der durch die Vielzahl der Motive ebenso besticht wie durch die technische Brillanz der Fotos. Intensiver und umfassender ist selten eine Stadt in einem Buch dargestellt worden. "Duisburg" ist eine aufregende Bildreise, die jeden, der sie antritt, mit fantastischen Eindrücken beschenkt. , Einspritzdüsen > Einspritzanlagen & Teile , Erscheinungsjahr: 201210, Produktform: Leinen, Autoren: Berns, Thomas, Edition: NED, Seitenzahl/Blattzahl: 259, Keyword: Bildband; Foto, Fachschema: Deutschland / Bildband~Duisburg, Warengruppe: HC/Bildbände/Deutschland, UNSPSC: 49119900, Warenverzeichnis für die Außenhandelsstatistik: 49119900, Länge: 299, Breite: 271, Höhe: 27, Gewicht: 1892, Produktform: Gebunden, Genre: Reise,39,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Scholten, Markus: Verkehrsknoten DuisburgVerkehrsknoten Duisburg , Duisburg, die Metropole im westlichen Ruhrgebiet, ist ein Verkehrsknoten im wahrsten Sinne des Wortes. Eine Stadt mit einem Gewirr an Bahnstrecken, das nur der Orts- und Fachkundige zu entknoten vermag, vier Bahnbetriebswerken, zwei großen und mehreren kleineren Rangierbahnhöfen sowie einem Ausbesserungswerk. Duisburg war stets untrennbar verbunden mit der Montanindustrie, dem Pulsschlag dieser Region. Darüber hinaus ausgestattet mit dem größten Binnenhafen Europas mit seinen vielfältigen Anlagen, die diese sowohl dem Niederrhein als auch dem Ruhrgebiet angehörige Stadt so einzigartig machen lassen. Viele der im Buch beschriebenen Bahnstrecken können heute nur noch mit dem Fahrrad bereist werden, zudem kann man auf vielen der weitläufigen ehemaligen Eisenbahnarealen heute arbeiten und wohnen. Im Zuge der Gebietsreform in Nordrhein-Westfalen im Jahre 1975 zählten von da an auch Homberg und Rheinhausen zur Stadt Duisburg. Und somit auch der bekannte und in Fachkreisen Kultstatus genießende Hohenbudberger Rangierbahnhof, der aufgrund seiner Dampflokeinsätze und dem Lokfriedhof deshalb ebenfalls Thema dieses Buches ist. , Dachträger & Querstangen > Transportsysteme , Erscheinungsjahr: 20240627, Produktform: Leinen, Titel der Reihe: Verkehrsknoten##, Autoren: Scholten, Markus, Seitenzahl/Blattzahl: 112, Abbildungen: 168 Abbildungen, Keyword: Bahnbetriebswerk; Bahngeschehen; Bahnhof; Dampflokomotive; Deutsche Bundesbahn; Eisenbahn; Ganzzug; Güterzug; Hauptbahn; NE-Bahn; Nahverkehr; Nordrhein-Westphalen; Normalspur; O-Bus; Omnibus; S-Bahn; Schienenfahrzeuge; Sondertransport; Straßenbahn; Triebfahrzeuge; Verkehrsgeschichte; Verkehrsknoten; Züge, Fachschema: Duisburg~Eisenbahn / Einzelne Bahnlinien, Streckenlinien~Bahn (Verkehrsmittel) / Eisenbahn~Eisenbahn, Fachkategorie: Züge und Eisenbahnen: Ratgeber, Sachbuch, Region: Duisburg, Warengruppe: HC/Schienenfahrzeuge, Fachkategorie: Schienenverkehrstechnik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Ek-Verlag Eisenbahnkurier, Verlag: Ek-Verlag Eisenbahnkurier, Verlag: EK-Verlag, Produktverfügbarkeit: 02, Länge: 294, Breite: 209, Höhe: 16, Gewicht: 792, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber,29,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Phishing oder echt?
Um herauszufinden, ob eine E-Mail oder Nachricht echt oder ein Phishing-Versuch ist, sollte man aufmerksam auf bestimmte Merkmale achten. Dazu gehört beispielsweise die Überprüfung des Absenders, der Schreibweise und Grammatik, sowie der enthaltenen Links. Bei Unsicherheit ist es ratsam, den Absender direkt zu kontaktieren oder die Website unabhängig zu besuchen, anstatt auf Links in der Nachricht zu klicken. Es ist wichtig, vorsichtig zu sein und persönliche Informationen nicht leichtfertig preiszugeben, um sich vor Betrug zu schützen. **
-
Was ist Phishing?
Phishing ist eine betrügerische Methode, bei der Cyberkriminelle versuchen, an vertrauliche Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten zu gelangen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Quellen zu stammen. Das Ziel von Phishing ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, um sie dann für betrügerische Zwecke zu nutzen. Es ist wichtig, vorsichtig zu sein und verdächtige Nachrichten oder Links nicht zu öffnen, um sich vor Phishing-Angriffen zu schützen. **
-
Was bedeutet Phishing?
Phishing bezeichnet eine Methode des Internetbetrugs, bei der Betrüger versuchen, sensible Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten von ahnungslosen Nutzern zu stehlen. Dies geschieht in der Regel durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Unternehmen oder Personen zu stammen. Das Ziel des Phishings ist es, diese Informationen für betrügerische Zwecke zu nutzen, wie zum Beispiel Identitätsdiebstahl oder finanziellen Betrug. **
-
Wie erfolgt die Türöffnung durch den Schlüsseldienst?
Der Schlüsseldienst verwendet verschiedene Methoden, um eine Tür zu öffnen. Eine gängige Methode ist das Picken des Schlosses, bei dem spezielle Werkzeuge verwendet werden, um die Stifte im Schloss zu manipulieren und es zu öffnen. In einigen Fällen kann auch ein Schlüssel nachgemacht oder ein Schloss ausgetauscht werden, um die Tür zu öffnen. **


Was ist Kleinanzeigen-Phishing?
Kleinanzeigen-Phishing ist eine Betrugsmasche, bei der Betrüger gefälschte Kleinanzeigen erstellen, um persönliche Informationen oder Geld von ahnungslosen Nutzern zu stehlen. Die Betrüger geben vor, Waren oder Dienstleistungen anzubieten, verlangen jedoch im Voraus Zahlungen oder persönliche Daten, ohne die versprochene Ware oder Dienstleistung zu liefern. Es ist wichtig, vorsichtig zu sein und verdächtige Anzeigen zu vermeiden, um nicht Opfer von Kleinanzeigen-Phishing zu werden. **
Was ist DHL Phishing?
DHL Phishing ist eine betrügerische Methode, bei der Kriminelle gefälschte E-Mails oder SMS im Namen des Logistikunternehmens DHL versenden. In diesen Nachrichten wird meist behauptet, dass ein Paket nicht zugestellt werden konnte und der Empfänger auf einen Link klicken oder persönliche Daten eingeben muss, um das Problem zu lösen. Das Ziel dieser Phishing-Attacken ist es, sensible Informationen wie Passwörter, Kreditkartendaten oder persönliche Daten der Opfer zu stehlen. Es ist wichtig, solche betrügerischen Nachrichten zu erkennen und nicht auf Links zu klicken oder persönliche Informationen preiszugeben. **
Top-Angebote
Produkte zum Begriff Phishing:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
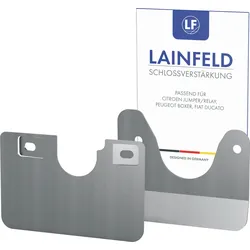
LAINFELD Einbruchschutz Prick Stop Fahrertür + Hecktür Türsicherung für FIAT Ducato, Citroen Jumper, Peugeot BoxerHOHER EINBRUCHSCHUTZ - Die Türsicherung verhindert, dass Einbrecher mit Schraubenziehern das Türblech durchstechen und die Tür entriegeln. Mehr Sicherheit für Transporter oder Wohnmobil! MONTAGE OHNE BOHREN - Unser Prick Stop wird mit den originalen Befestigungsmuttern des Türgriffs in der Tür montiert. Kein Bohren notwendig! Eine ausführliche Anleitung wird mitgeliefert! HOCHWERTIGE VERARBEITUNG - Die Prickstop Diebstahlsicherung wird per Laserschnitt-Verfahren aus hochwertigem Edelstahl hergestellt. Gratfrei und 1.5 mm Materialstärke - höchste Qualität! INKL. 2x WARNAUFKLEBER - Verschrecken Sie Diebe bereits vor dem Einbruchsversuch! Jedem Paket liegen 2 Warnaufkleber bei - Bringen Sie diese von außen an und schrecken Sie Einbrecher ab! VIELSEITIG PASSEND - Die Türsicherung passt für alle Fiat Ducato (inkl. Ducato 8), Peugeot Boxer und Citroen Jumper ab Bj 2006. Dabei ist es egal, ob als Transporter, Wohnmobil oder Camper!27,95 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz (03-SSC-1925)SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz38,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Einbruchschutz »Türblocker«Sichern Sie Ihre Türen mit dem Türblocker! Der Türblocker ist ein einzigartiges Sicherheits-Tool und darf in keinem Haushalt fehlen. Er bewahrt Sie vor unerwünschten Eindringlingen und bietet Ihnen einen einfachen und effizienten Weg, Ihre Privatsphäre zu schützen. Tragbar dank seiner kompakten und leichten Bauweise, aber dennoch extrem effektiv, kann der Türblocker problemlos mitgenommen und unkompliziert auch zum Beispiel für Hotelzimmertüren verwendet werden. Einmal richtig auf der Innenseite der Tür positioniert, ist ein Eindringen von außen nicht mehr möglich. Das Drücken gegen die Tür presst den Fuß des Türblockers nach unten und hebelt die Tür nach oben. Durch die Spannkraft, die der Türblocker dadurch zwischen der Unterkante der Tür und dem Boden verursacht, ist es unmöglich, die Tür zu öffnen. Die kleine Platte des Türblockers wird unter die Tür geschoben. Sie ist ca. 4 Millimeter stark, hat eine Breite von 3,7 Zentimetern und eine Tiefe von 3,2 Zentimetern. Maße : 120 × 85 × 40 mm Gewicht : ca. 315 g19,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **
-
Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **
-
Phishing oder echt?
Um herauszufinden, ob eine E-Mail oder Nachricht echt oder ein Phishing-Versuch ist, sollte man aufmerksam auf bestimmte Merkmale achten. Dazu gehört beispielsweise die Überprüfung des Absenders, der Schreibweise und Grammatik, sowie der enthaltenen Links. Bei Unsicherheit ist es ratsam, den Absender direkt zu kontaktieren oder die Website unabhängig zu besuchen, anstatt auf Links in der Nachricht zu klicken. Es ist wichtig, vorsichtig zu sein und persönliche Informationen nicht leichtfertig preiszugeben, um sich vor Betrug zu schützen. **
-
Was ist Phishing?
Phishing ist eine betrügerische Methode, bei der Cyberkriminelle versuchen, an vertrauliche Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten zu gelangen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Quellen zu stammen. Das Ziel von Phishing ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, um sie dann für betrügerische Zwecke zu nutzen. Es ist wichtig, vorsichtig zu sein und verdächtige Nachrichten oder Links nicht zu öffnen, um sich vor Phishing-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Phishing
-
Berns, Thomas: DuisburgDuisburg , Thomas Berns hat Duisburg bereist. Sechs Monate lang war der Fotograf unterwegs, ist Hunderte von Kilometern gefahren, in alle Himmelsrichtungen und in alle Stadtteile. Er ist auf das höchste Haus der Stadt geklettert, an Flüssen und Seen entlanggelaufen und durch Wälder gestreift. Er war da, wo Menschen wohnen, arbeiten und feiern, wo es laut und voll ist und auch dort, wo es ganz still und so wunderschön ist, dass man es kaum glauben kann. Frühmorgens hat er den Sonnenaufgang im Landschaftspark fotografiert, mittags das pralle Leben in der City und abends den futuristisch beleuchteten Innehafen. Er hat Tiere abgelichtet, die man hier nie vermuten würde. Und er hat vor allem Menschen getroffen, die die Stadt auf vielfältige Weise prägen und ihr ein unverwechselbares Gesicht geben. Thomas Berns hat sowohl Bekanntes fotografisch neu interpretiert als auch viel, selbst für ihn als gebürtigen Duisburger, Unbekanntes entdeckt und in Bildern festgehalten. Entstanden ist ein Bildband, der durch die Vielzahl der Motive ebenso besticht wie durch die technische Brillanz der Fotos. Intensiver und umfassender ist selten eine Stadt in einem Buch dargestellt worden. "Duisburg" ist eine aufregende Bildreise, die jeden, der sie antritt, mit fantastischen Eindrücken beschenkt. , Einspritzdüsen > Einspritzanlagen & Teile , Erscheinungsjahr: 201210, Produktform: Leinen, Autoren: Berns, Thomas, Edition: NED, Seitenzahl/Blattzahl: 259, Keyword: Bildband; Foto, Fachschema: Deutschland / Bildband~Duisburg, Warengruppe: HC/Bildbände/Deutschland, UNSPSC: 49119900, Warenverzeichnis für die Außenhandelsstatistik: 49119900, Länge: 299, Breite: 271, Höhe: 27, Gewicht: 1892, Produktform: Gebunden, Genre: Reise,39,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Scholten, Markus: Verkehrsknoten DuisburgVerkehrsknoten Duisburg , Duisburg, die Metropole im westlichen Ruhrgebiet, ist ein Verkehrsknoten im wahrsten Sinne des Wortes. Eine Stadt mit einem Gewirr an Bahnstrecken, das nur der Orts- und Fachkundige zu entknoten vermag, vier Bahnbetriebswerken, zwei großen und mehreren kleineren Rangierbahnhöfen sowie einem Ausbesserungswerk. Duisburg war stets untrennbar verbunden mit der Montanindustrie, dem Pulsschlag dieser Region. Darüber hinaus ausgestattet mit dem größten Binnenhafen Europas mit seinen vielfältigen Anlagen, die diese sowohl dem Niederrhein als auch dem Ruhrgebiet angehörige Stadt so einzigartig machen lassen. Viele der im Buch beschriebenen Bahnstrecken können heute nur noch mit dem Fahrrad bereist werden, zudem kann man auf vielen der weitläufigen ehemaligen Eisenbahnarealen heute arbeiten und wohnen. Im Zuge der Gebietsreform in Nordrhein-Westfalen im Jahre 1975 zählten von da an auch Homberg und Rheinhausen zur Stadt Duisburg. Und somit auch der bekannte und in Fachkreisen Kultstatus genießende Hohenbudberger Rangierbahnhof, der aufgrund seiner Dampflokeinsätze und dem Lokfriedhof deshalb ebenfalls Thema dieses Buches ist. , Dachträger & Querstangen > Transportsysteme , Erscheinungsjahr: 20240627, Produktform: Leinen, Titel der Reihe: Verkehrsknoten##, Autoren: Scholten, Markus, Seitenzahl/Blattzahl: 112, Abbildungen: 168 Abbildungen, Keyword: Bahnbetriebswerk; Bahngeschehen; Bahnhof; Dampflokomotive; Deutsche Bundesbahn; Eisenbahn; Ganzzug; Güterzug; Hauptbahn; NE-Bahn; Nahverkehr; Nordrhein-Westphalen; Normalspur; O-Bus; Omnibus; S-Bahn; Schienenfahrzeuge; Sondertransport; Straßenbahn; Triebfahrzeuge; Verkehrsgeschichte; Verkehrsknoten; Züge, Fachschema: Duisburg~Eisenbahn / Einzelne Bahnlinien, Streckenlinien~Bahn (Verkehrsmittel) / Eisenbahn~Eisenbahn, Fachkategorie: Züge und Eisenbahnen: Ratgeber, Sachbuch, Region: Duisburg, Warengruppe: HC/Schienenfahrzeuge, Fachkategorie: Schienenverkehrstechnik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Ek-Verlag Eisenbahnkurier, Verlag: Ek-Verlag Eisenbahnkurier, Verlag: EK-Verlag, Produktverfügbarkeit: 02, Länge: 294, Breite: 209, Höhe: 16, Gewicht: 792, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber,29,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet Phishing?
Phishing bezeichnet eine Methode des Internetbetrugs, bei der Betrüger versuchen, sensible Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten von ahnungslosen Nutzern zu stehlen. Dies geschieht in der Regel durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Unternehmen oder Personen zu stammen. Das Ziel des Phishings ist es, diese Informationen für betrügerische Zwecke zu nutzen, wie zum Beispiel Identitätsdiebstahl oder finanziellen Betrug. **
-
Wie erfolgt die Türöffnung durch den Schlüsseldienst?
Der Schlüsseldienst verwendet verschiedene Methoden, um eine Tür zu öffnen. Eine gängige Methode ist das Picken des Schlosses, bei dem spezielle Werkzeuge verwendet werden, um die Stifte im Schloss zu manipulieren und es zu öffnen. In einigen Fällen kann auch ein Schlüssel nachgemacht oder ein Schloss ausgetauscht werden, um die Tür zu öffnen. **
-
Was ist Kleinanzeigen-Phishing?
Kleinanzeigen-Phishing ist eine Betrugsmasche, bei der Betrüger gefälschte Kleinanzeigen erstellen, um persönliche Informationen oder Geld von ahnungslosen Nutzern zu stehlen. Die Betrüger geben vor, Waren oder Dienstleistungen anzubieten, verlangen jedoch im Voraus Zahlungen oder persönliche Daten, ohne die versprochene Ware oder Dienstleistung zu liefern. Es ist wichtig, vorsichtig zu sein und verdächtige Anzeigen zu vermeiden, um nicht Opfer von Kleinanzeigen-Phishing zu werden. **
-
Was ist DHL Phishing?
DHL Phishing ist eine betrügerische Methode, bei der Kriminelle gefälschte E-Mails oder SMS im Namen des Logistikunternehmens DHL versenden. In diesen Nachrichten wird meist behauptet, dass ein Paket nicht zugestellt werden konnte und der Empfänger auf einen Link klicken oder persönliche Daten eingeben muss, um das Problem zu lösen. Das Ziel dieser Phishing-Attacken ist es, sensible Informationen wie Passwörter, Kreditkartendaten oder persönliche Daten der Opfer zu stehlen. Es ist wichtig, solche betrügerischen Nachrichten zu erkennen und nicht auf Links zu klicken oder persönliche Informationen preiszugeben. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.